
보안이 곧 제품입니다
우리는 에이전트와 가장 민감한 시스템 사이에 있습니다. 이 페이지는 그 사이를 안전하게 하는 통제와, 감사인에게 필요한 증적을 받는 방법을 설명합니다.
컴플라이언스 현황
- SOC 2
- 통제 항목을 Trust Services Criteria에 대응해 두었습니다. 보고서 상태는 요청하면 안내합니다.
- GDPR
- 데이터 처리 계약은 모든 유료 플랜에서 이용할 수 있습니다.
- 침투 테스트
- 연 1회 제3자가 테스트합니다. 요약은 NDA 하에 받을 수 있습니다.
신원과 접근
- SAML과 OIDC를 통한 SSO. 자동 프로비저닝을 위한 SCIM 디렉터리 동기화
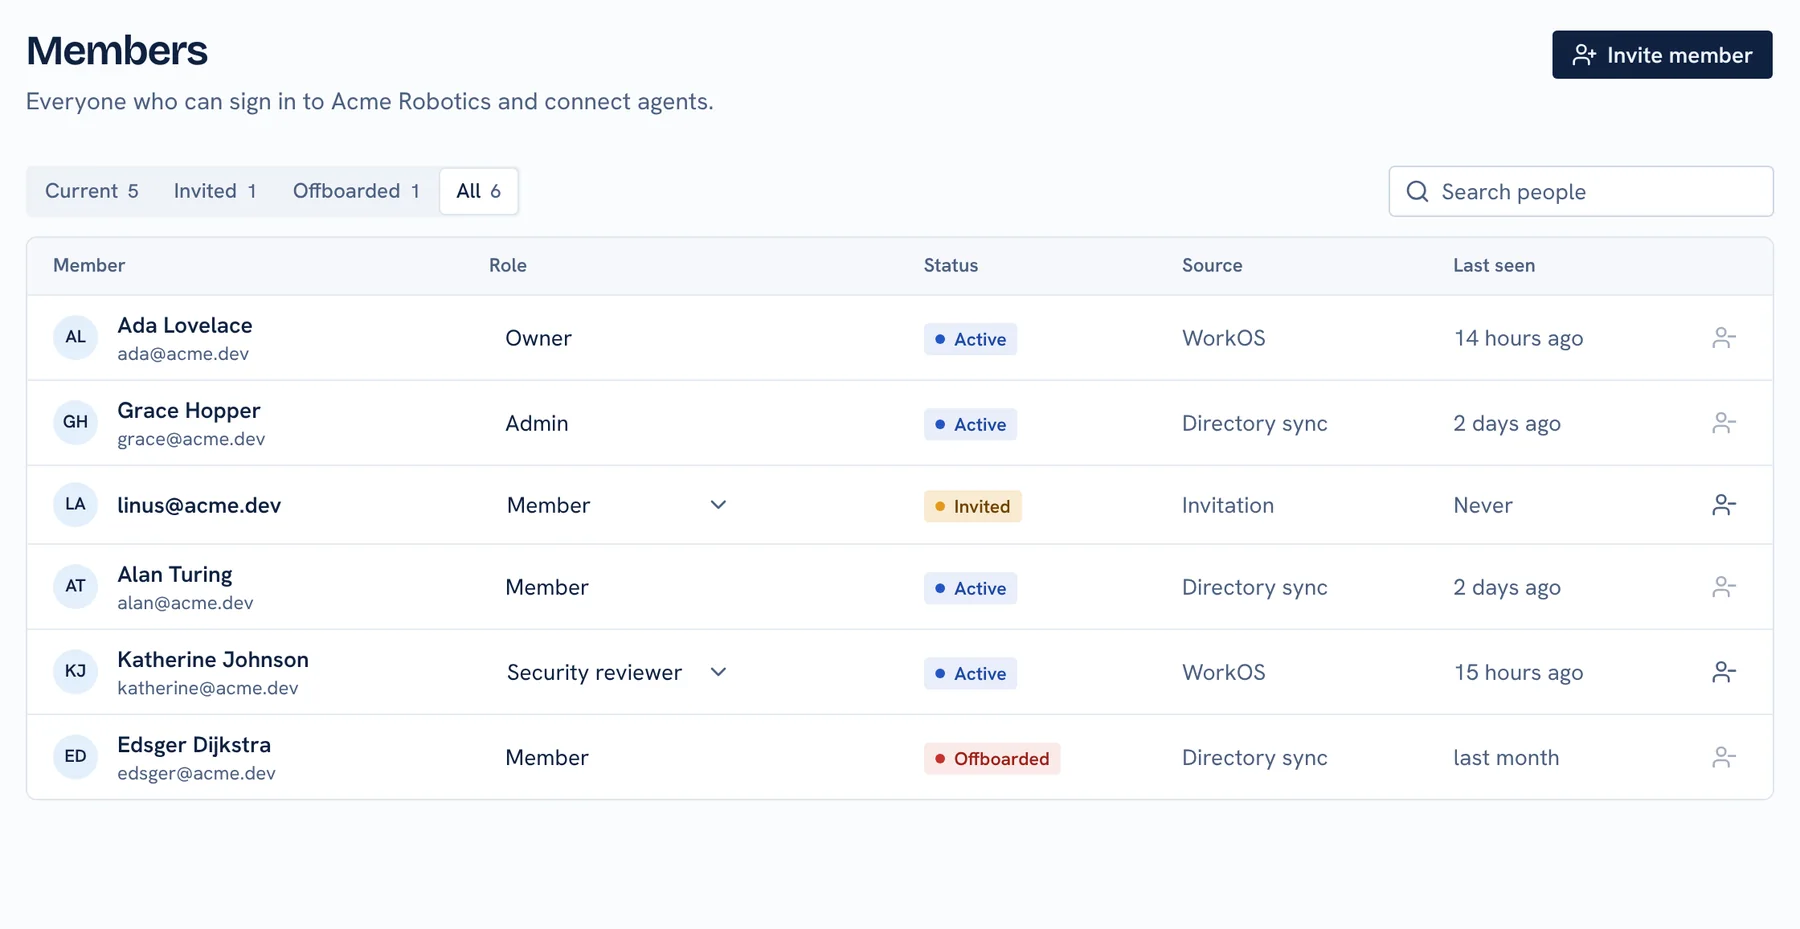
- 오프보딩은 하나의 코드 경로에서 멤버십, 토큰, 직접 부여된 권한, 팀 소속을 회수합니다
- 액세스 토큰은 SHA-256 해시로 저장되고, 90일 이내에 만료되며, 멤버십이 끝나면 함께 무효가 됩니다
규칙과 승인
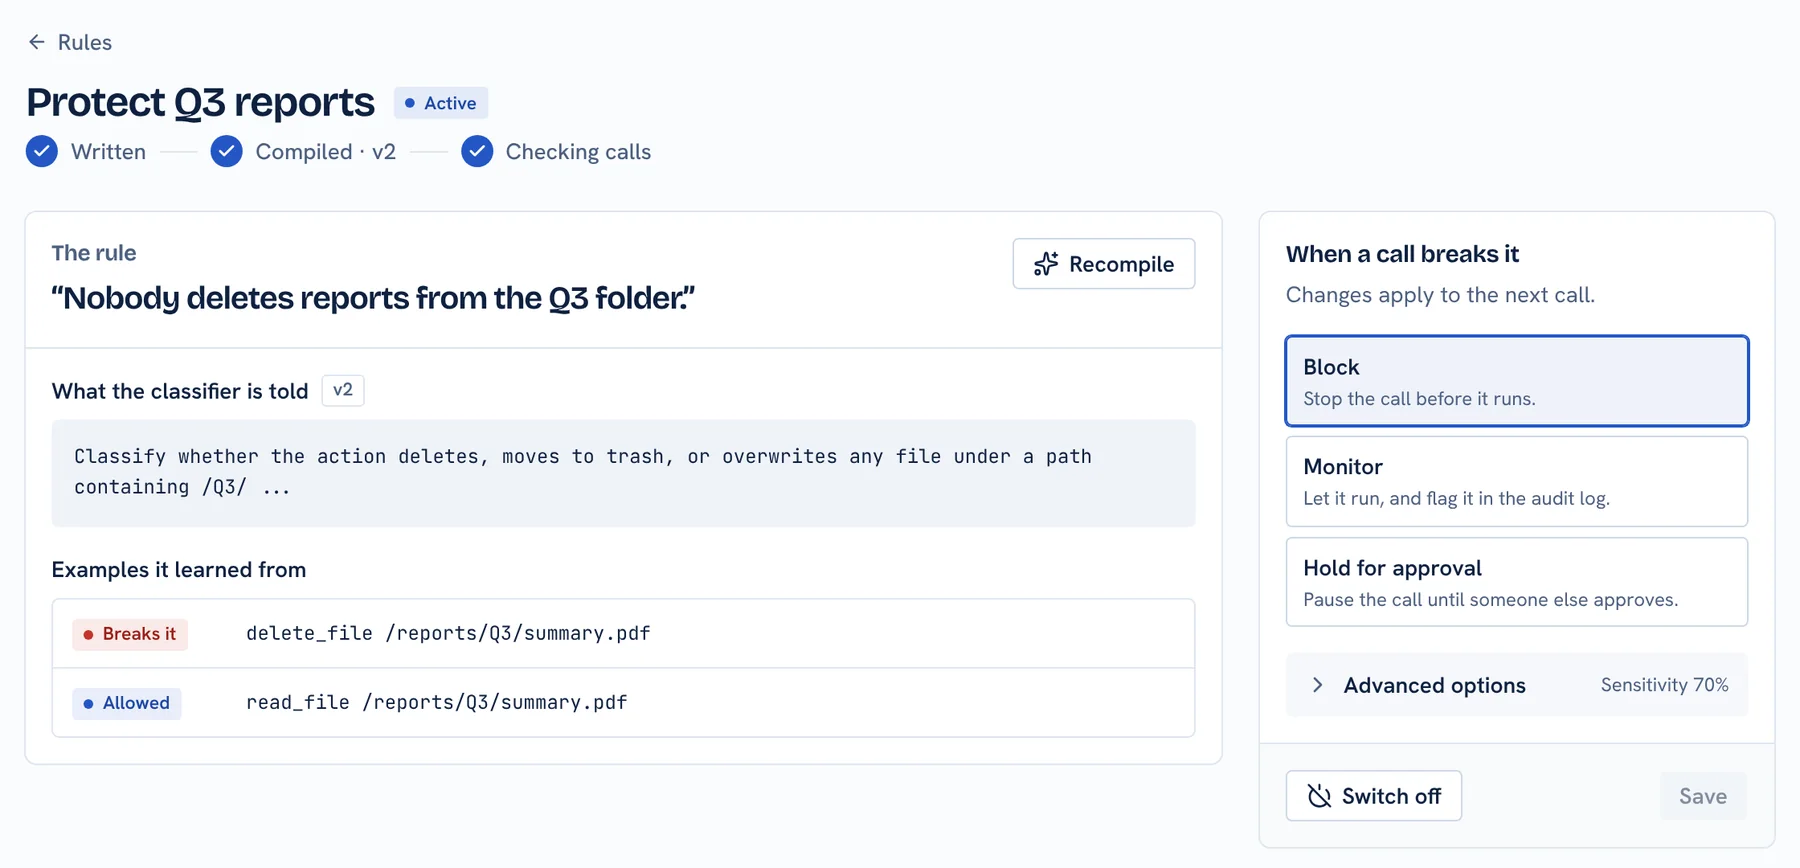
- 평이한 말로 적은 규칙은, 모든 작업 전에 분류기가 평가합니다
- 차단으로 적용되는 규칙은 실패하면 거부됩니다. 분류기를 사용할 수 없으면 해당 작업은 거부됩니다
- 민감한 작업은 승인을 필수로 둘 수 있습니다. 누구도 자신의 요청을 승인하지 못합니다
변조가 드러나는 감사 로그
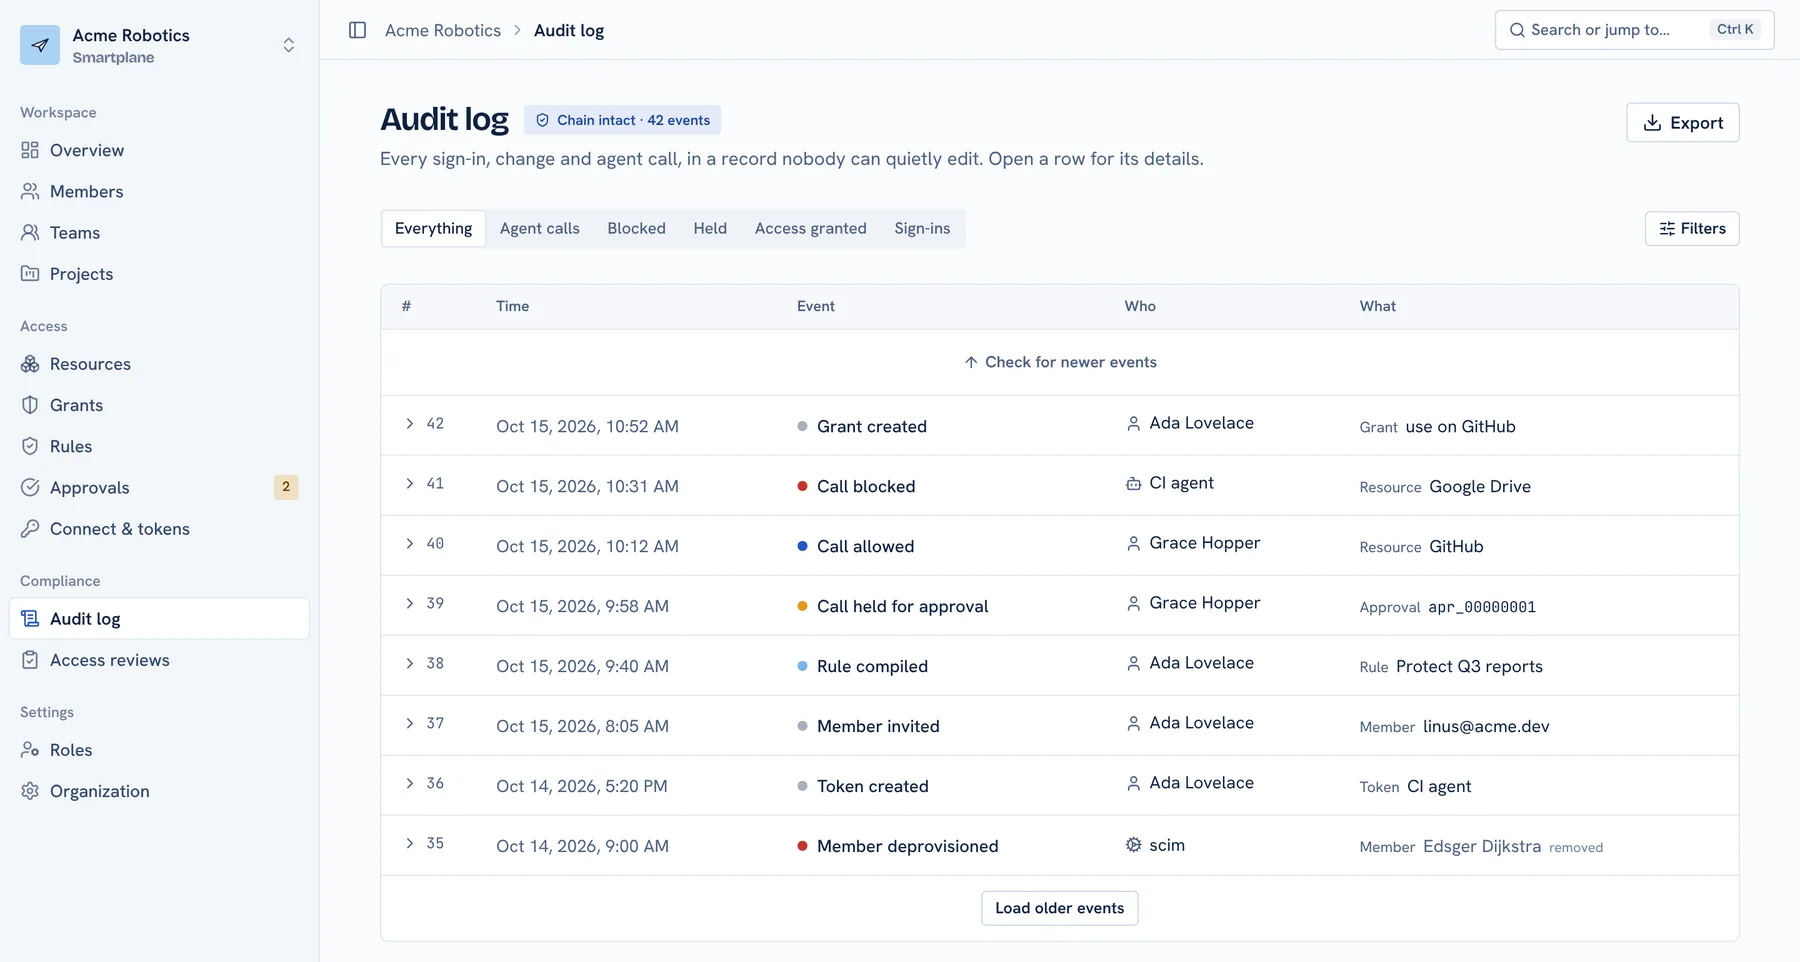
- 조직마다 추가만 가능하고 해시로 이어집니다. 쓰기는 단일 기록자가 직렬화합니다
- 도구 호출, 권한 변경, 규칙 판정, 로그인, 관리자 작업을 기록합니다
- SIEM이나 오브젝트 스토리지로 내보낼 수 있습니다. 시크릿 값은 감사 데이터에 나타나지 않습니다
암호화와 시크릿
- 전송 중에는 TLS 1.2+를 사용합니다. 저장 데이터는 플랫폼이 암호화합니다
- 시크릿은 AES-GCM으로 봉투 암호화됩니다. 데이터 키는 키 암호화 키로 감쌉니다
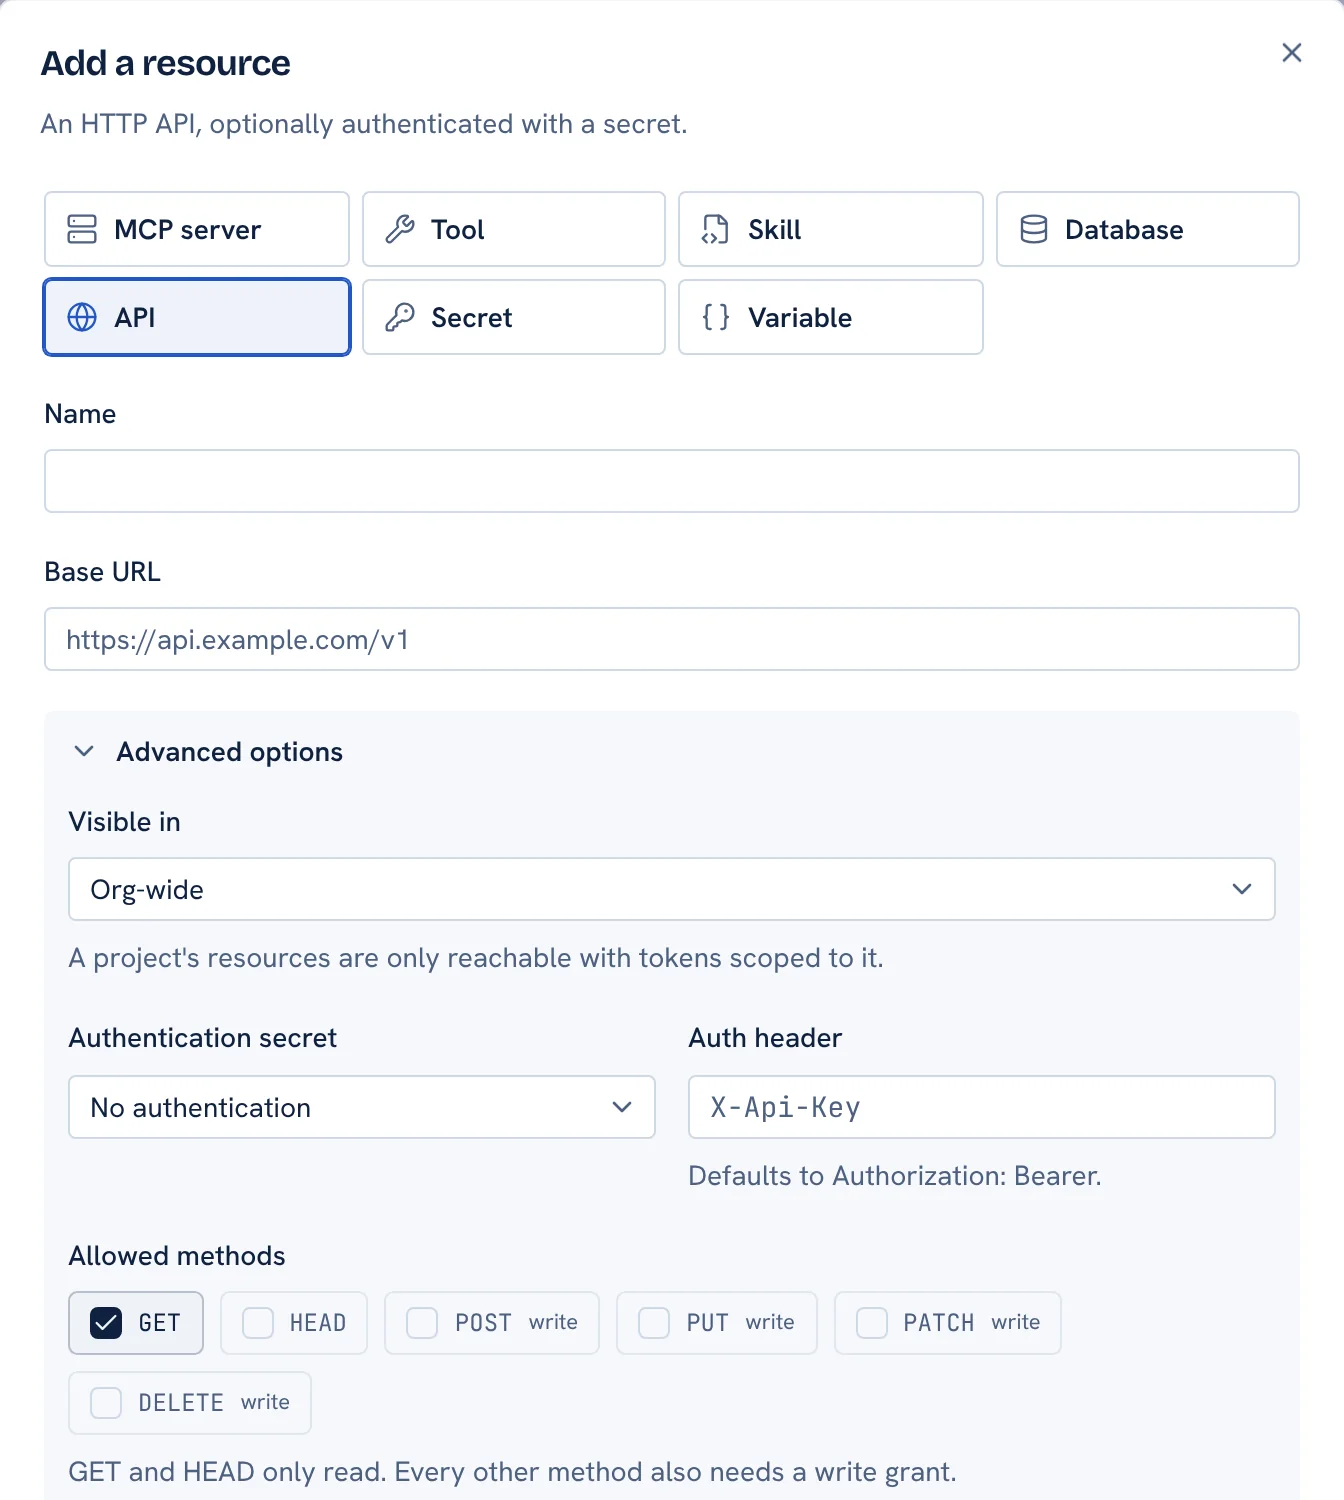
- 평문 시크릿은 저장되지 않고, 로그에 남지 않으며, API가 반환하지 않고, 에이전트에 노출되지 않습니다
인프라와 데이터 위치
- Cloudflare Workers, D1, KV, R2, Durable Objects에서 실행됩니다
- 리전별 데이터 배치는 Enterprise 고객이 이용할 수 있습니다
- 프로덕션 접근은 최소 권한이며, 분기마다 검토합니다
하위 처리자
| Cloudflare | 호스팅, 스토리지, AI 추론 |
|---|---|
| WorkOS | 사용자 인증, SSO, 디렉터리 동기화 |