
Bezpieczeństwo jest produktem
Stoimy między twoimi agentami a najbardziej wrażliwymi systemami. Ta strona wyjaśnia mechanizmy kontroli, które sprawiają, że to jest bezpieczne, i jak zdobyć dowody, których potrzebują audytorzy.
Stan zgodności
- SOC 2
- Kontrole przypisane do Trust Services Criteria; status raportu na życzenie
- RODO
- Umowa powierzenia przetwarzania danych dostępna dla wszystkich płatnych planów
- Testy penetracyjne
- Coroczny test zewnętrzny; podsumowanie dostępne pod NDA
Tożsamość i dostęp
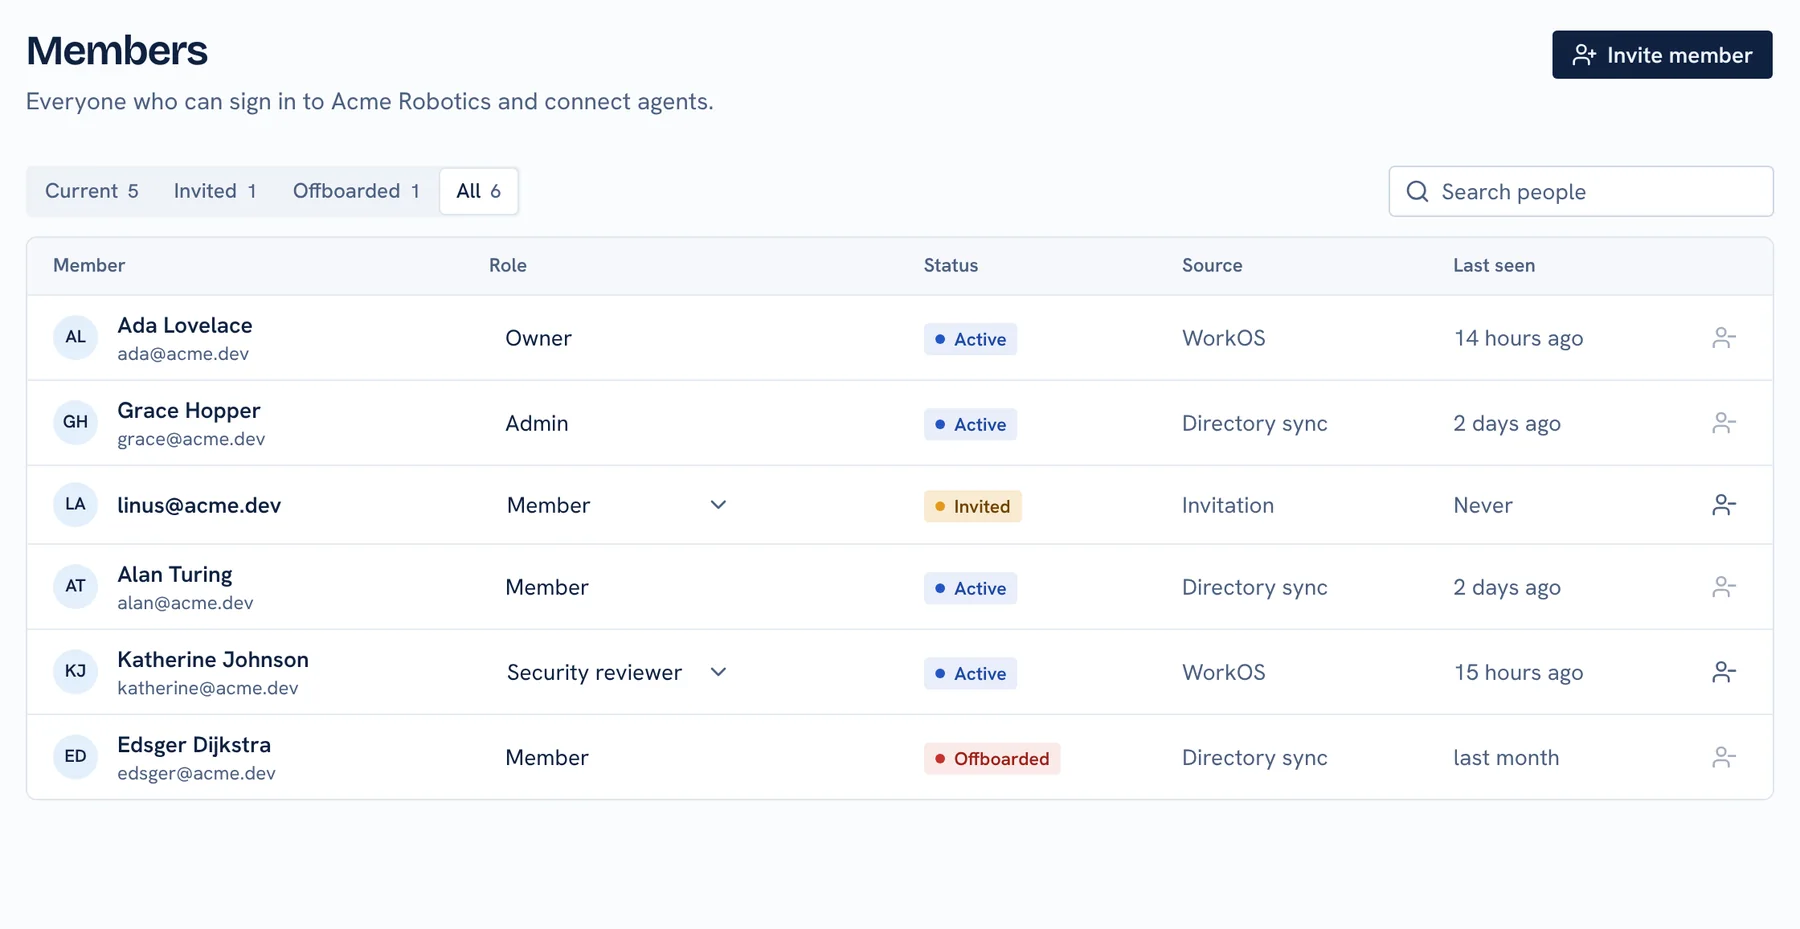
- SSO przez SAML i OIDC; synchronizacja katalogu SCIM do automatycznego nadawania dostępu
- Odłączenie odbiera członkostwo, tokeny, bezpośrednie uprawnienia i członkostwa w zespołach w jednej ścieżce kodu
- Tokeny dostępu są przechowywane jako skróty SHA-256, wygasają w ciągu 90 dni i przestają działać wraz z członkostwem
Reguły i zatwierdzenia
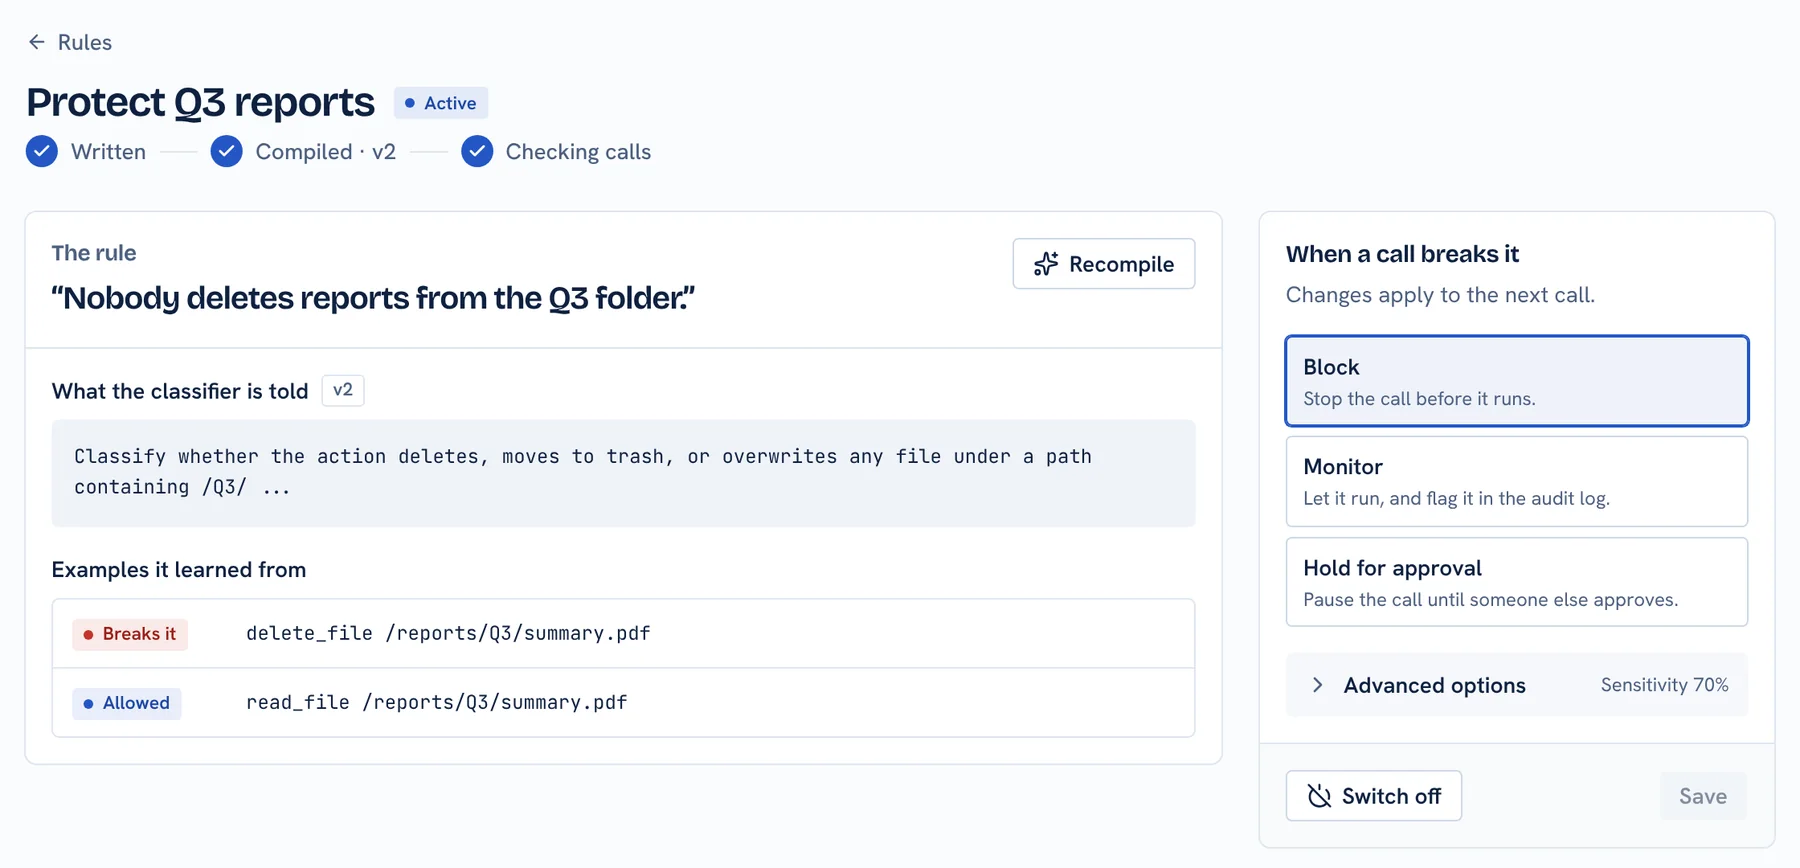
- Reguły w języku naturalnym ocenia klasyfikator przed każdą akcją
- Reguły egzekwujące kończą się odmową: jeśli klasyfikator jest niedostępny, akcja jest odrzucana
- Wrażliwe akcje mogą wymagać zatwierdzenia i nikt nie zatwierdza własnego wniosku
Dziennik audytu z wykrywalną ingerencją
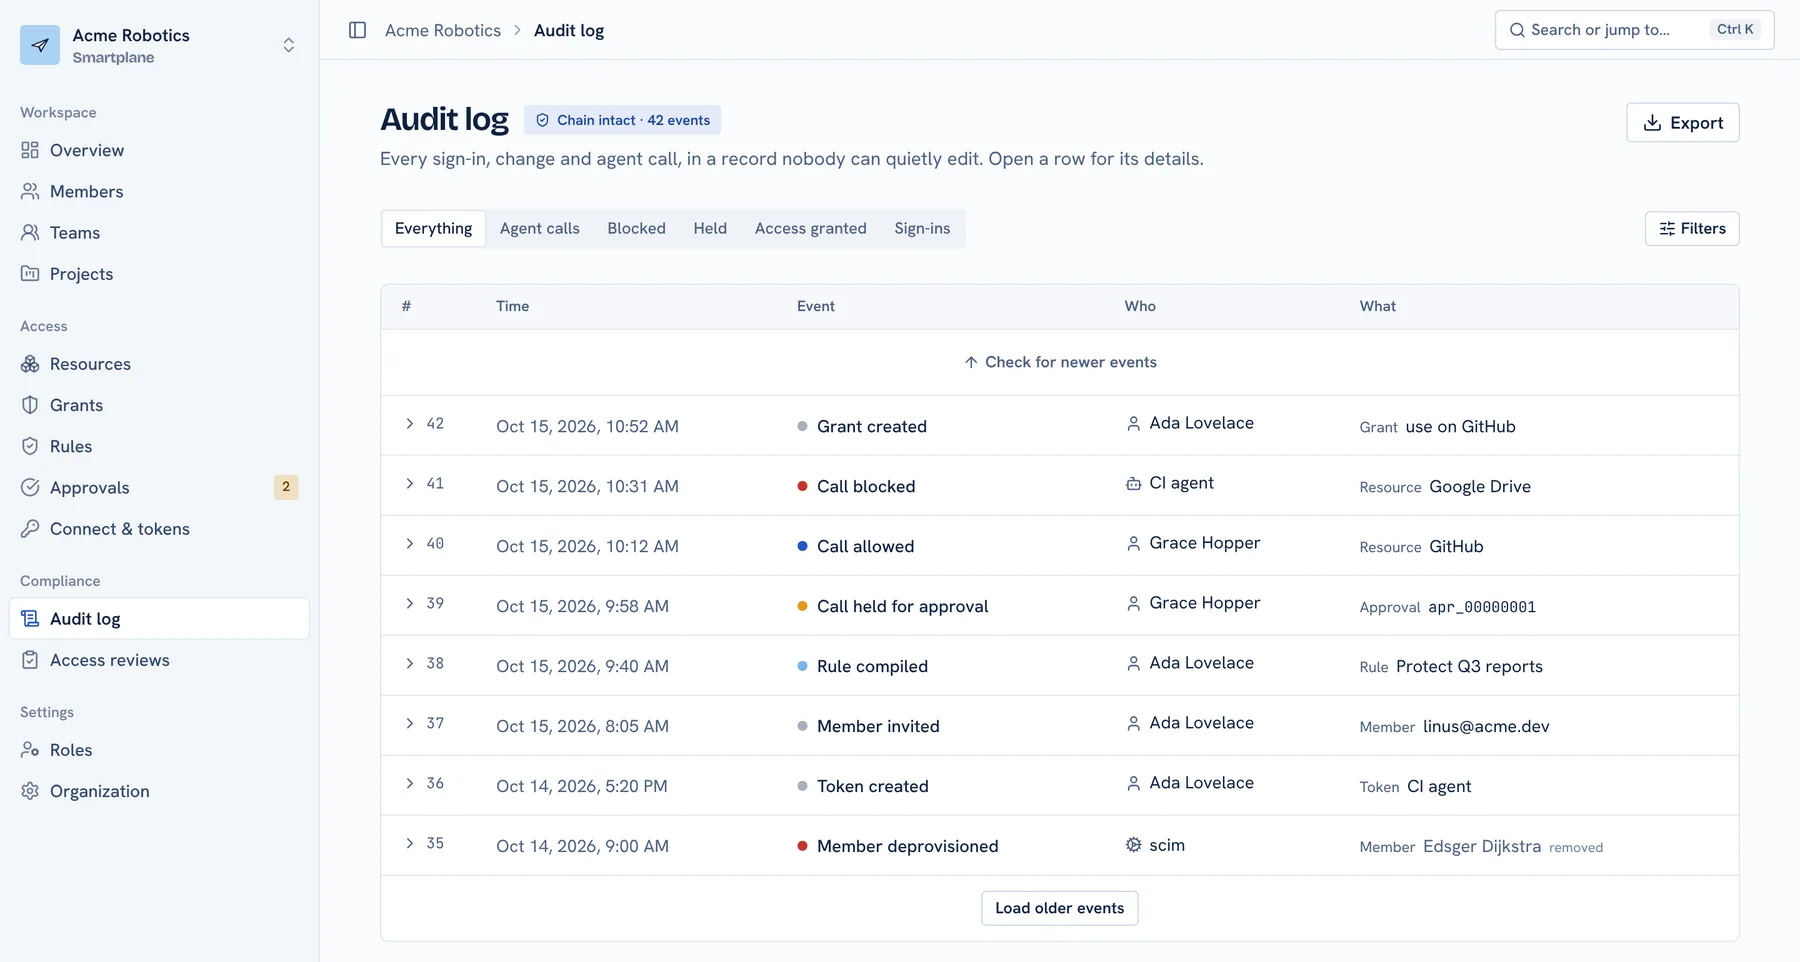
- Tylko dopisywany i powiązany hashami w każdej organizacji, a zapisy szereguje jeden proces zapisujący
- Zapisuje wywołania narzędzi, zmiany uprawnień, decyzje reguł, logowania i działania administratorów
- Eksport do twojego SIEM albo magazynu obiektów. Wartości sekretów nigdy nie pojawiają się w danych audytu
Szyfrowanie i sekrety
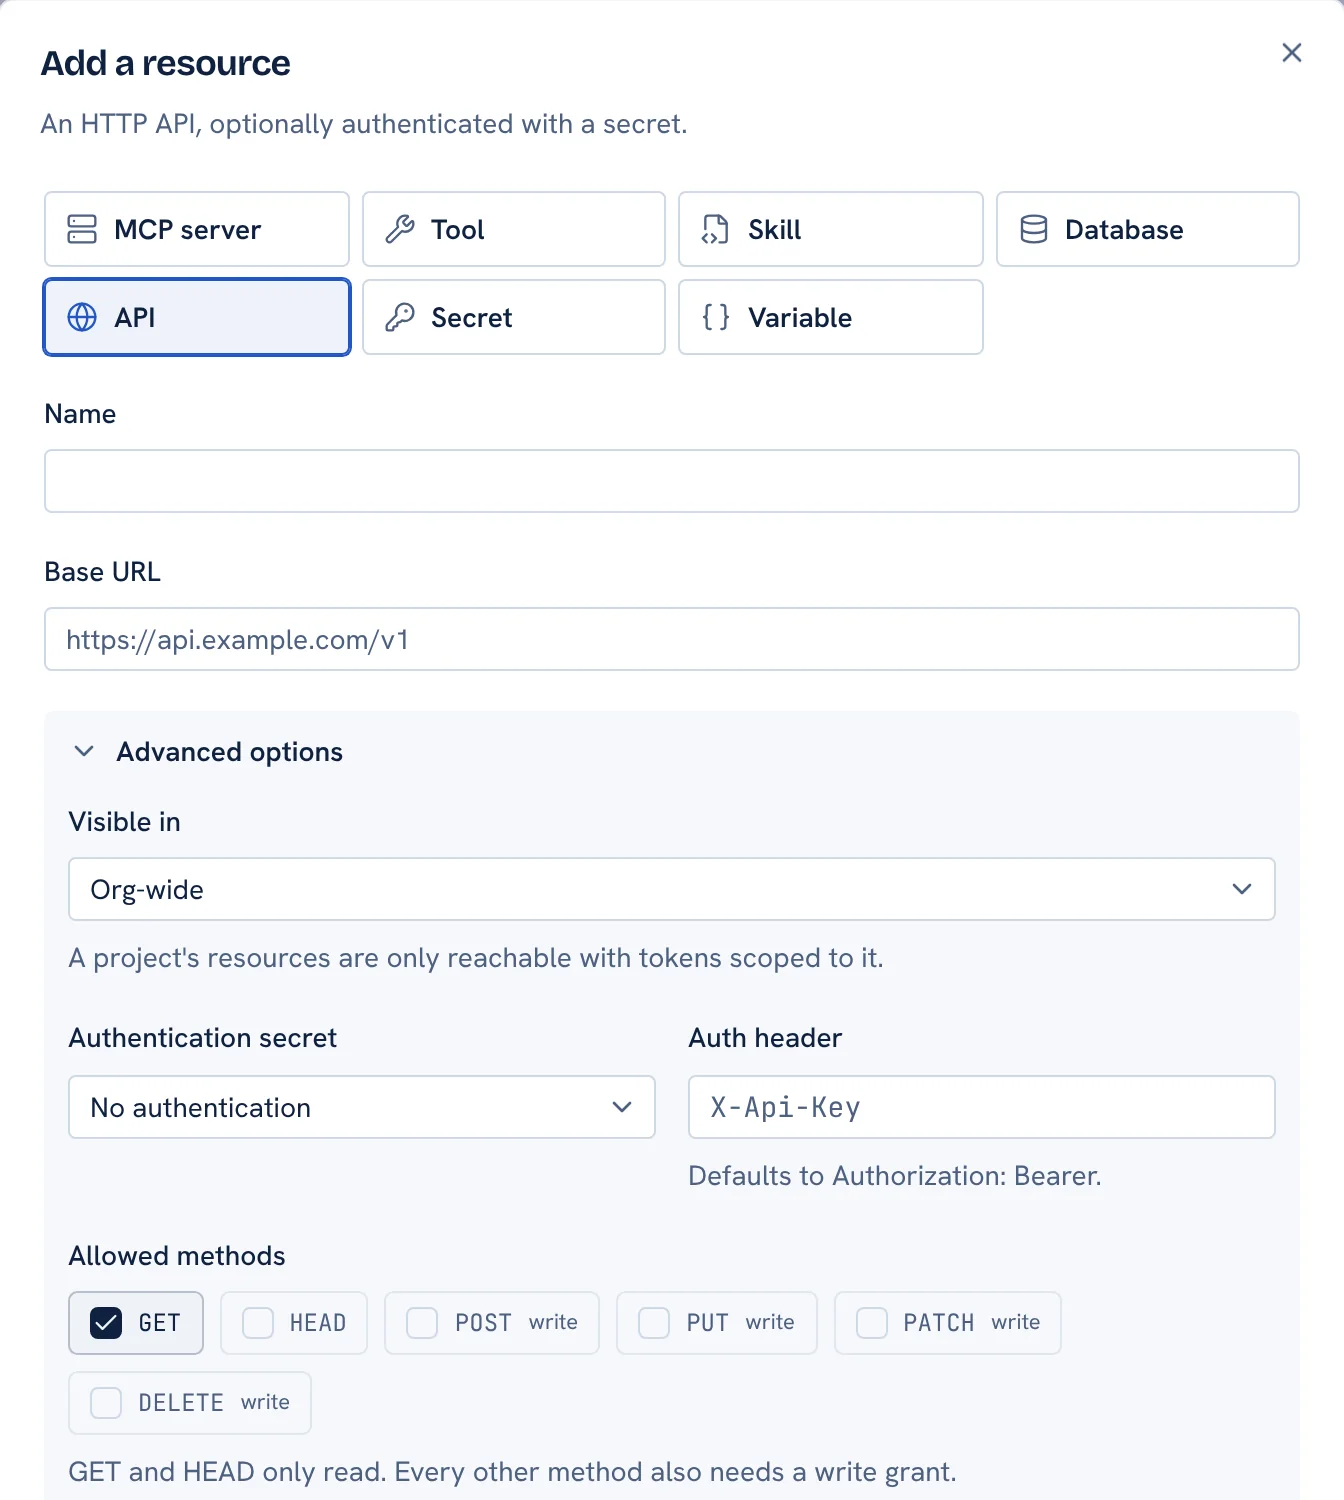
- TLS 1.2+ w przesyle. Dane w spoczynku szyfruje platforma
- Sekrety są szyfrowane kopertowo algorytmem AES-GCM. Klucz szyfrowania kluczy owija klucze danych
- Sekrety w postaci jawnej nigdy nie są przechowywane, logowane, zwracane przez API ani pokazywane agentom
Infrastruktura i lokalizacja danych
- Działa na Cloudflare Workers, D1, KV, R2 i Durable Objects
- Regionalne umiejscowienie danych dostępne dla klientów Enterprise
- Dostęp do produkcji według zasady najmniejszych uprawnień, przeglądany co kwartał
Podwykonawcy
| Cloudflare | Hosting, przechowywanie i wnioskowanie AI |
|---|---|
| WorkOS | Uwierzytelnianie, SSO i synchronizacja katalogu |
Zgłoś lukę albo poproś o dokumenty
Napisz do zespołu bezpieczeństwa w sprawie odpowiedzialnego ujawnienia, kwestionariusza bezpieczeństwa albo najnowszych raportów zgodności.
security@smartplane.dev
Kontakt z bezpieczeństwem