
A segurança é o produto
Ficamos entre os seus agentes e os seus sistemas mais sensíveis. Esta página explica os controles que tornam isso seguro e como obter a evidência de que os seus auditores precisam.
Status de conformidade
- SOC 2
- Controles mapeados aos Trust Services Criteria; status do relatório mediante solicitação
- GDPR
- Acordo de processamento de dados disponível para todos os planos pagos
- Teste de penetração
- Teste anual de terceiros; resumo disponível sob NDA
Identidade e acesso
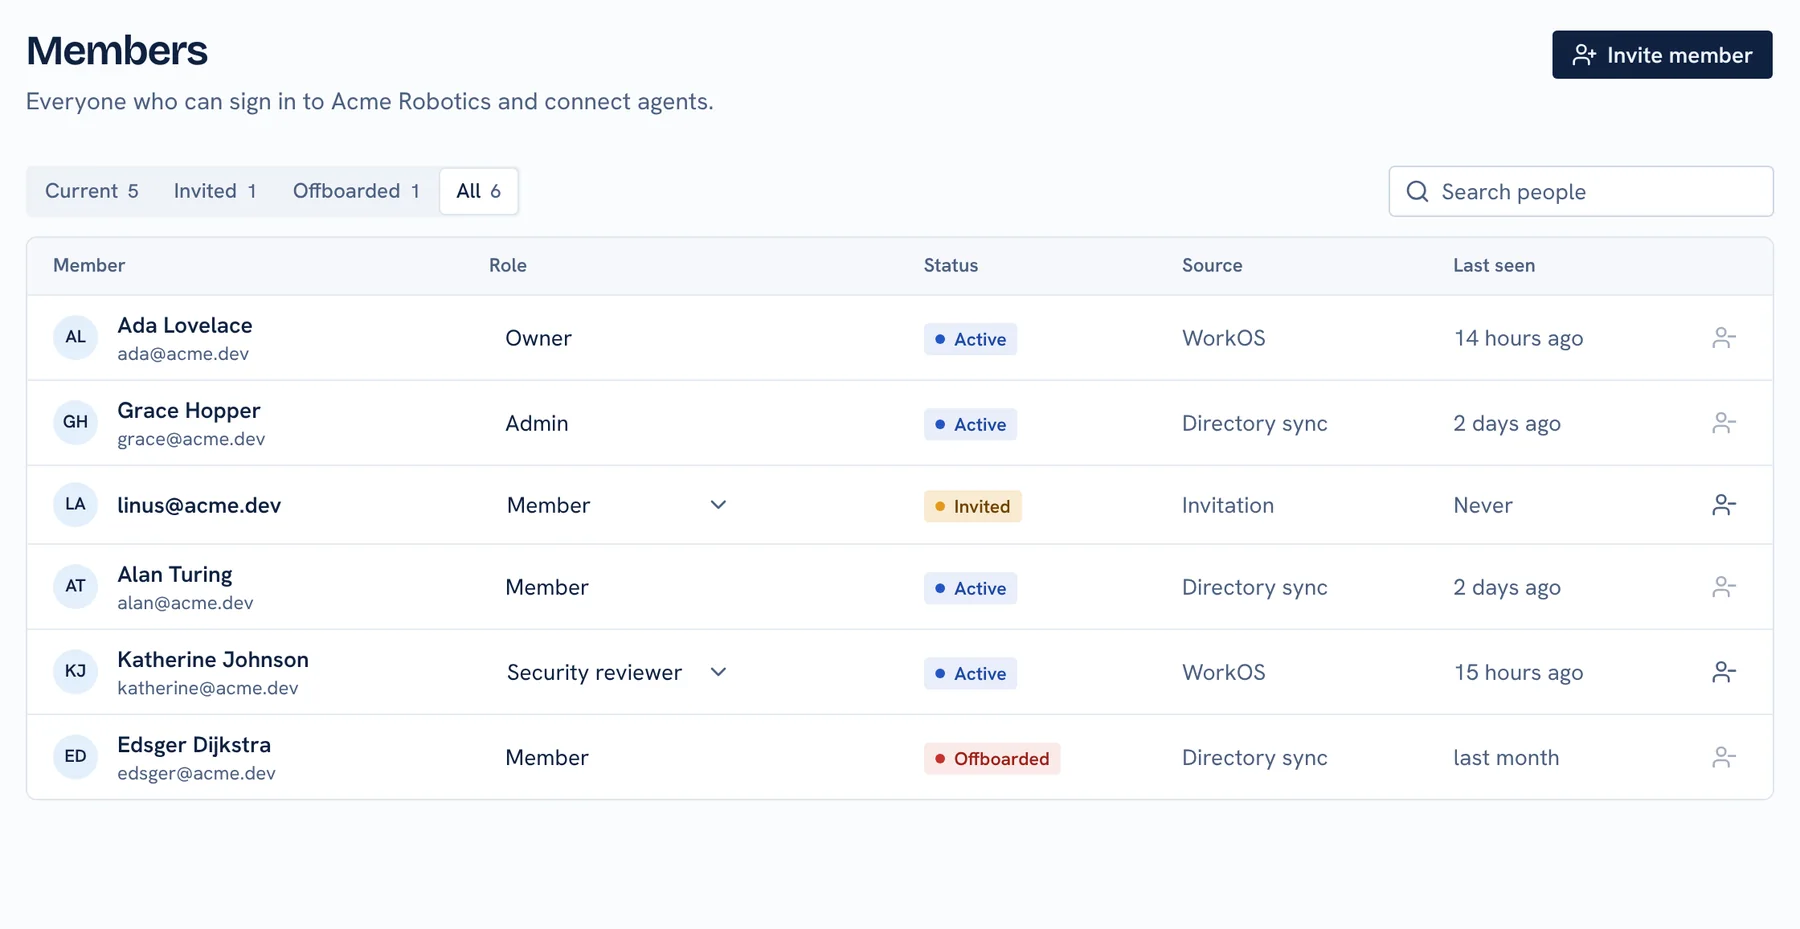
- SSO via SAML e OIDC; sincronização de diretório SCIM para provisionamento automático
- O desligamento revoga participação, tokens, permissões diretas e participações em equipes num único caminho de código
- Tokens de acesso são armazenados como hashes SHA-256, expiram em até 90 dias e morrem com a participação
Regras e aprovações
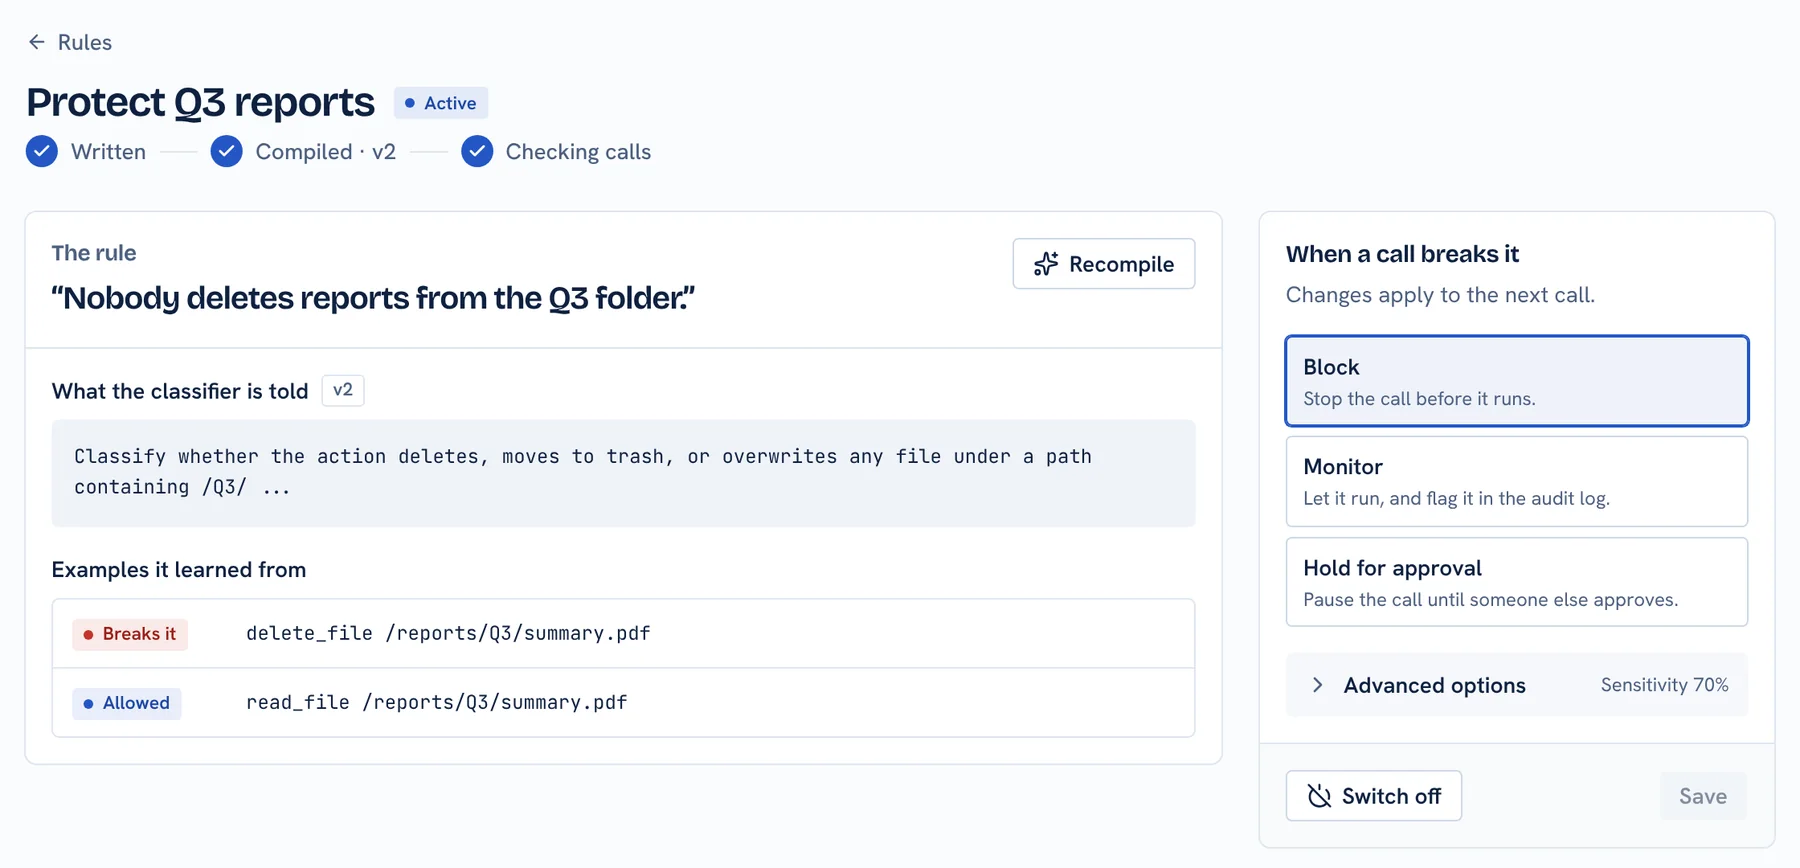
- Regras em linguagem natural são avaliadas por um classificador antes de cada ação
- Regras em modo de aplicação falham fechadas: se o classificador não está disponível, a ação é negada
- Ações sensíveis podem exigir aprovação, e ninguém pode aprovar o próprio pedido
Registro de auditoria que torna a adulteração evidente
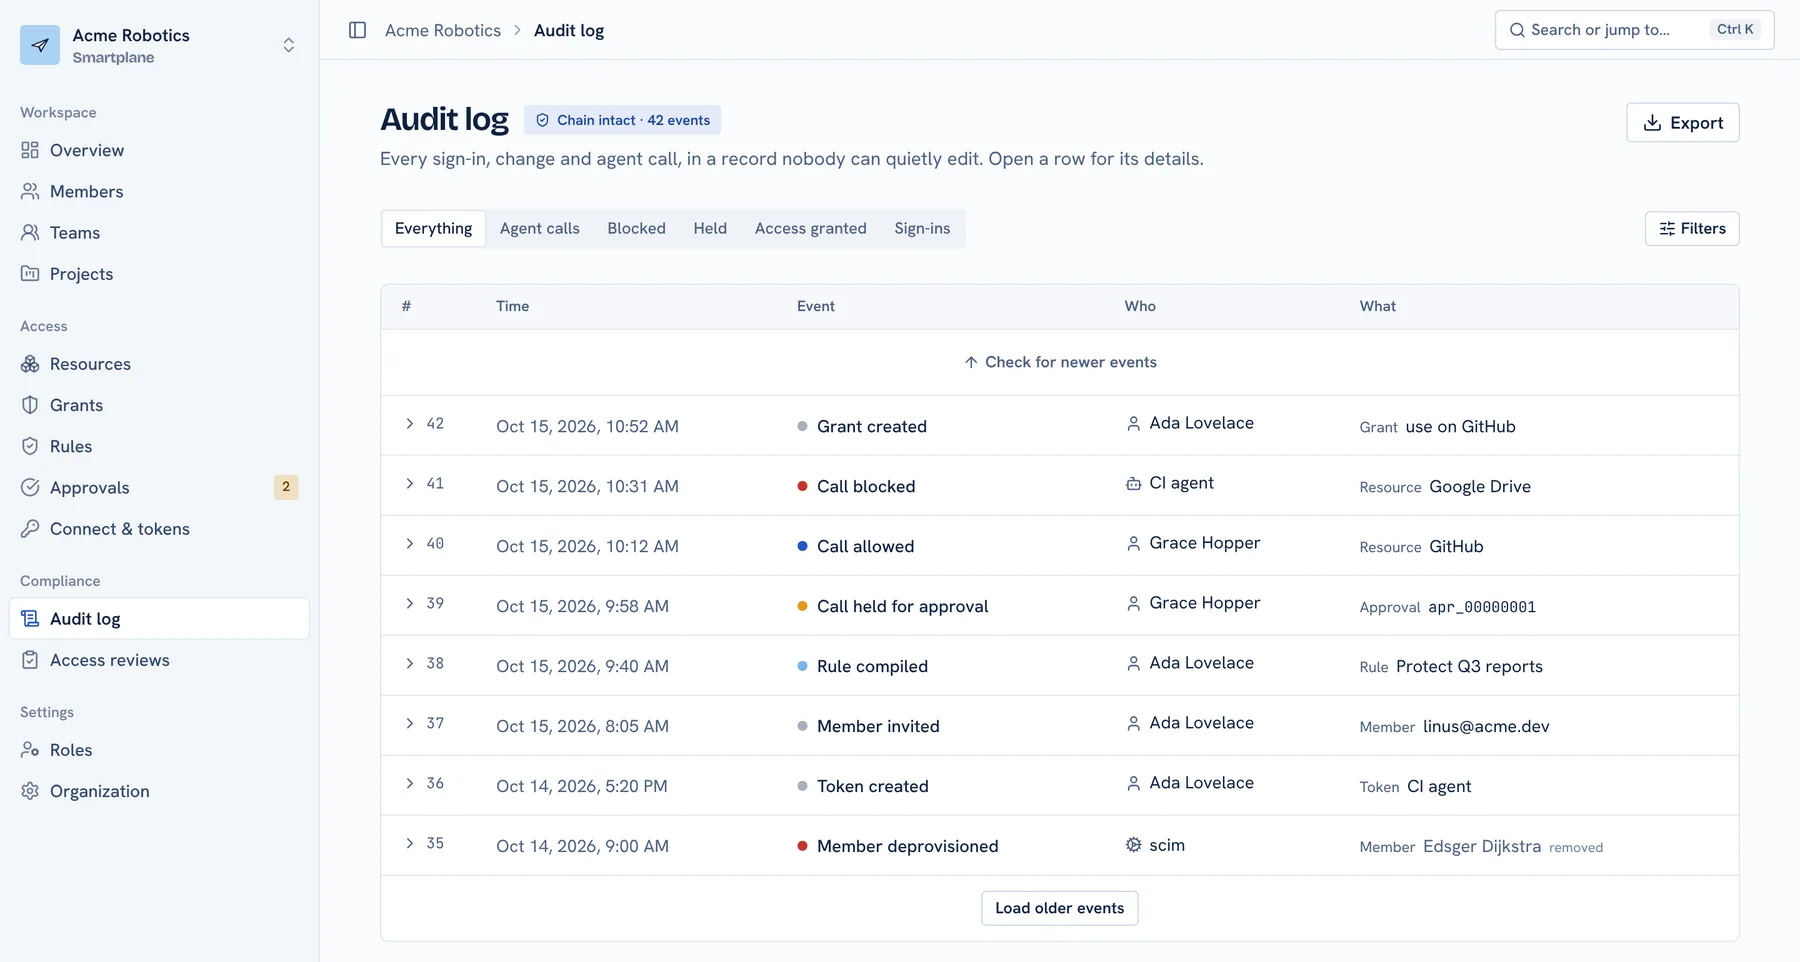
- Só de acréscimo e encadeado por hash por organização, com escritas serializadas por um único escritor
- Registra chamadas de ferramentas, mudanças de permissão, decisões de regras, logins e ações de admin
- Exportação para o seu SIEM ou armazenamento de objetos; valores de segredos nunca aparecem nos dados de auditoria
Criptografia e segredos
- TLS 1.2+ em trânsito; dados criptografados em repouso pela plataforma
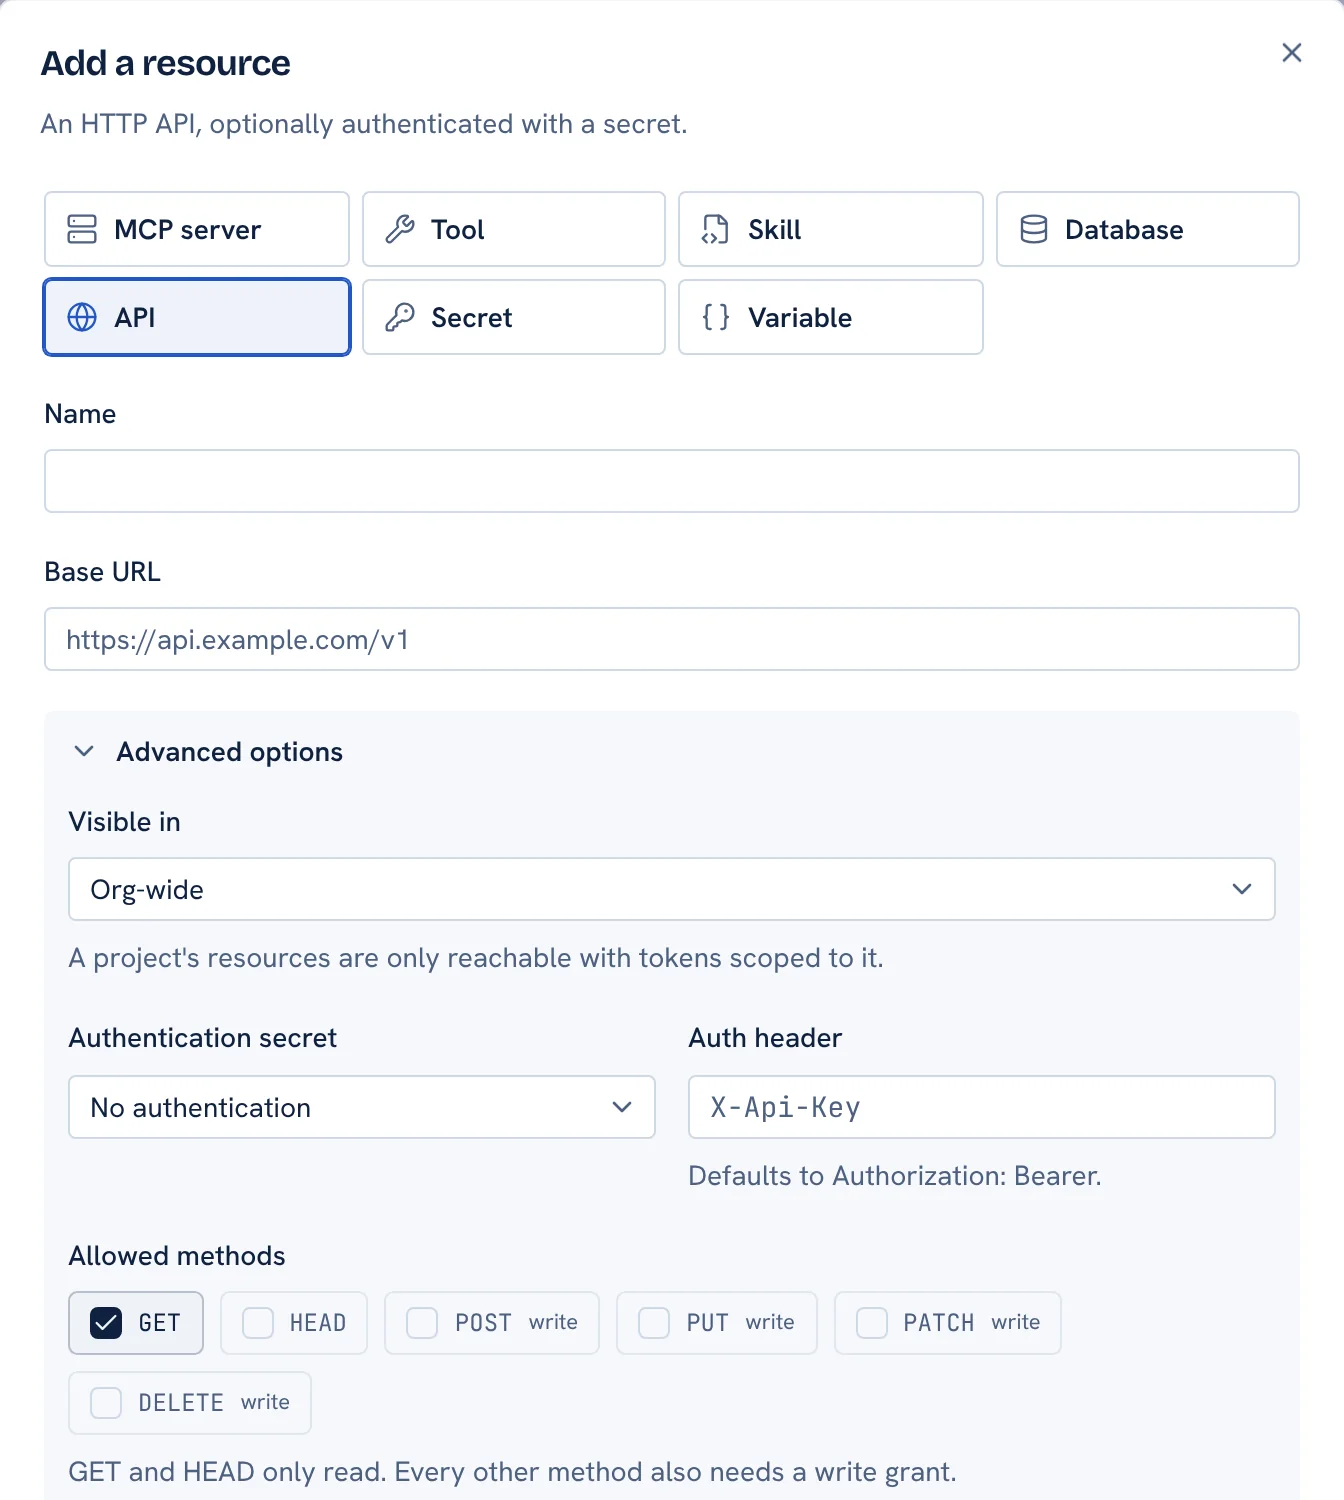
- Segredos criptografados em envelope com AES-GCM; as chaves de dados são encapsuladas por uma chave de criptografia de chaves
- Segredos em claro nunca são armazenados, registrados, devolvidos pela API nem expostos aos agentes
Infraestrutura e residência
- Roda em Cloudflare Workers, D1, KV, R2 e Durable Objects
- Localização regional dos dados disponível para clientes Enterprise
- Acesso à produção com menor privilégio, revisado a cada trimestre
Subprocessadores
| Cloudflare | Hospedagem, armazenamento e inferência de IA |
|---|---|
| WorkOS | Autenticação, SSO e sincronização de diretório |
Relate uma vulnerabilidade ou peça documentos
Escreva para a nossa equipe de segurança para divulgação responsável, o nosso questionário de segurança ou os relatórios de conformidade mais recentes.
security@smartplane.dev
Falar com segurança